| 프린트하기 닫기 | www.38.co.kr |
AI 해킹에는 AI로 방어?… 중소·2금융권 "하고 싶어도 못해"
|
소규모 저축은행·온투업 등 망분리 완화 신청 못 해 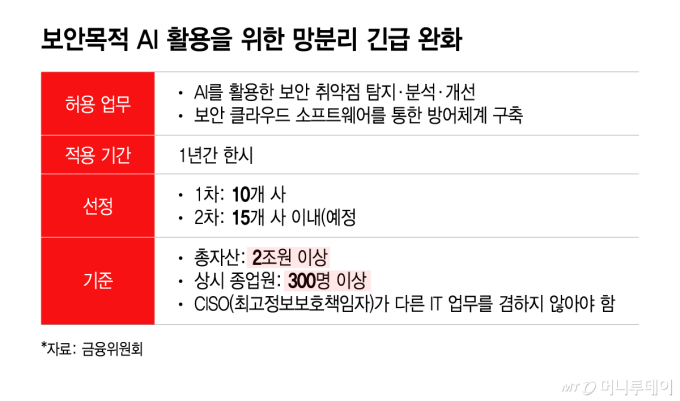 AI(인공지능)를 활용한 해킹 공격이 금융권을 덮쳤지만 2금융권과 중소 금융사는 방어 대책을 세우기 어렵다. 금융당국이 AI 보안 위협에 대비해 망분리 규제를 완화했지만 소규모 회사는 총자산·종업원 수 등 신청 자격 요건조차 충족하지 못하는 상황이다. 6일 금융권에 따르면 금융위원회가 추진하는 망분리 규제 긴급 완화 조치에서 2금융권과 중소 금융사는 상대적으로 소외돼 있다. 내부 전산망과 외부 인터넷망을 분리한 '망분리'는 외부의 고성능 AI를 활용한 해킹에 취약하다. 이에 금융당국은 'AI를 이용한 공격에는 AI로 대응한다'는 취지에서 망분리 완화를 추진했다. 비조치 의견서를 발급받은 금융사는 보안 업무용 AI를 쓸 수 있도록 1년간 망분리 규제에서 제외된다. 지난 6월 1차에서 10개 사가 선정됐는데 대형 보험사를 제외하고 2금융권은 현대카드가 유일했다. 금융위는 2차 선정에선 15개 사로 대상을 늘렸다. 본래 오는 7일 2차 선정을 진행할 예정이었으나 최근 금융권 해킹 사태가 터지면서 일정이 잠정 연기됐다. 이번에 전 금융권을 강타한 동시다발적 해킹에도 공격자가 AI를 활용했을 가능성이 제기된다. 저축은행과 온라인투자연계금융업(온투업) 등 중소형 금융사도 공격의 타깃이 됐다. 하지만 중소형 금융사는 금융위가 제시한 비조치 의견서 발급 신청 기준을 통과하기 어려워 AI를 해킹 방어에 활용할 수 없는 상황이다. 금융위는 신청 기준을 '총자산 2조원 이상·상시 종업원 수 300명 이상'으로 설정했다. 1차 신청에서의 기준이었던 총자산 10조원 이상·상시 종업원 수 1000명 이상에서 상당 부분 완화했다. 그럼에도 중소형 금융사는 이 기준마저도 충족하지 못하는 경우가 많다. 가령 해킹 공격을 받았던 예가람저축은행은 총자산이 약 2조5000억원이지만 직원 수가 170여명으로 상시 종업원 수 기준을 넘지 못한다. 이번 해킹 공격은 개별 금융사뿐만 아니라 저축은행중앙회와 새마을금고중앙회 등 업권을 대표하는 기관도 노렸다. 중앙회 등은 해킹 공격의 리스크가 더욱 크다. 저축은행중앙회 전산망은 67개 사가 공통으로 사용하는데 고객원장과 예금·대출 원장 등 관리를 중앙회에 위탁한다. 새마을금고의 경우 중앙회가 공격받으면 전국 1200여개 개별 금고의 정보가 유출될 수 있다. 새마을금고중앙회는 망분리 완화 비조치 의견서 신청 기준을 충족한다. 하지만 저축은행중앙회는 직원 수 기준에 막혀 보안 목적에서 AI를 활용할 수 없다. 온투업계는 상황이 더 열악하다. 이번 사태에서 PFCT와 모우다 등 2개 온투사가 공격 대상이 됐다. 양사 모두 총자산과 상시 직원 수 기준을 충족하지 못한다. 특히 모우다는 전체 직원 수가 17명뿐이라 보안에 더욱 취약할 수밖에 없다. 업계 관계자는 "금융당국이 회사의 보안 역량을 확인하는 건 당연하다"면서도 "기준에 못 미치는 회사들도 어떻게든 AI를 활용할 수 있는 방안을 마련할 필요가 있다"고 말했다. [관련기사] 이창섭 기자 thrivingfire21@mt.co.kr☞ 주병진 "성폭행 누명" 고통..."목숨 뺏는게 낫지" ☞ 이휘재 부친상..."슈돌" 손주 기억 못 하는 모습 "먹먹" ☞ "자산 40억" 전원주, 자식에 절반 증여…"다 주면 효도 못 받아" ☞ "나혼산" 김민, 발전기 논란...한전 직원의 한마디 ☞ "나 육영수예요" 최불암, 故 육 여사와 통화 재조명 Copyright ⓒ 머니투데이 & mt.co.kr. 무단 전재 및 재배포, AI학습 이용 금지.
|
| 프린트하기 닫기 | www.38.co.kr |